PHP2Shell güvenlik açığı: Virgosol’e göre güncelleme ilk adım, son adım değil
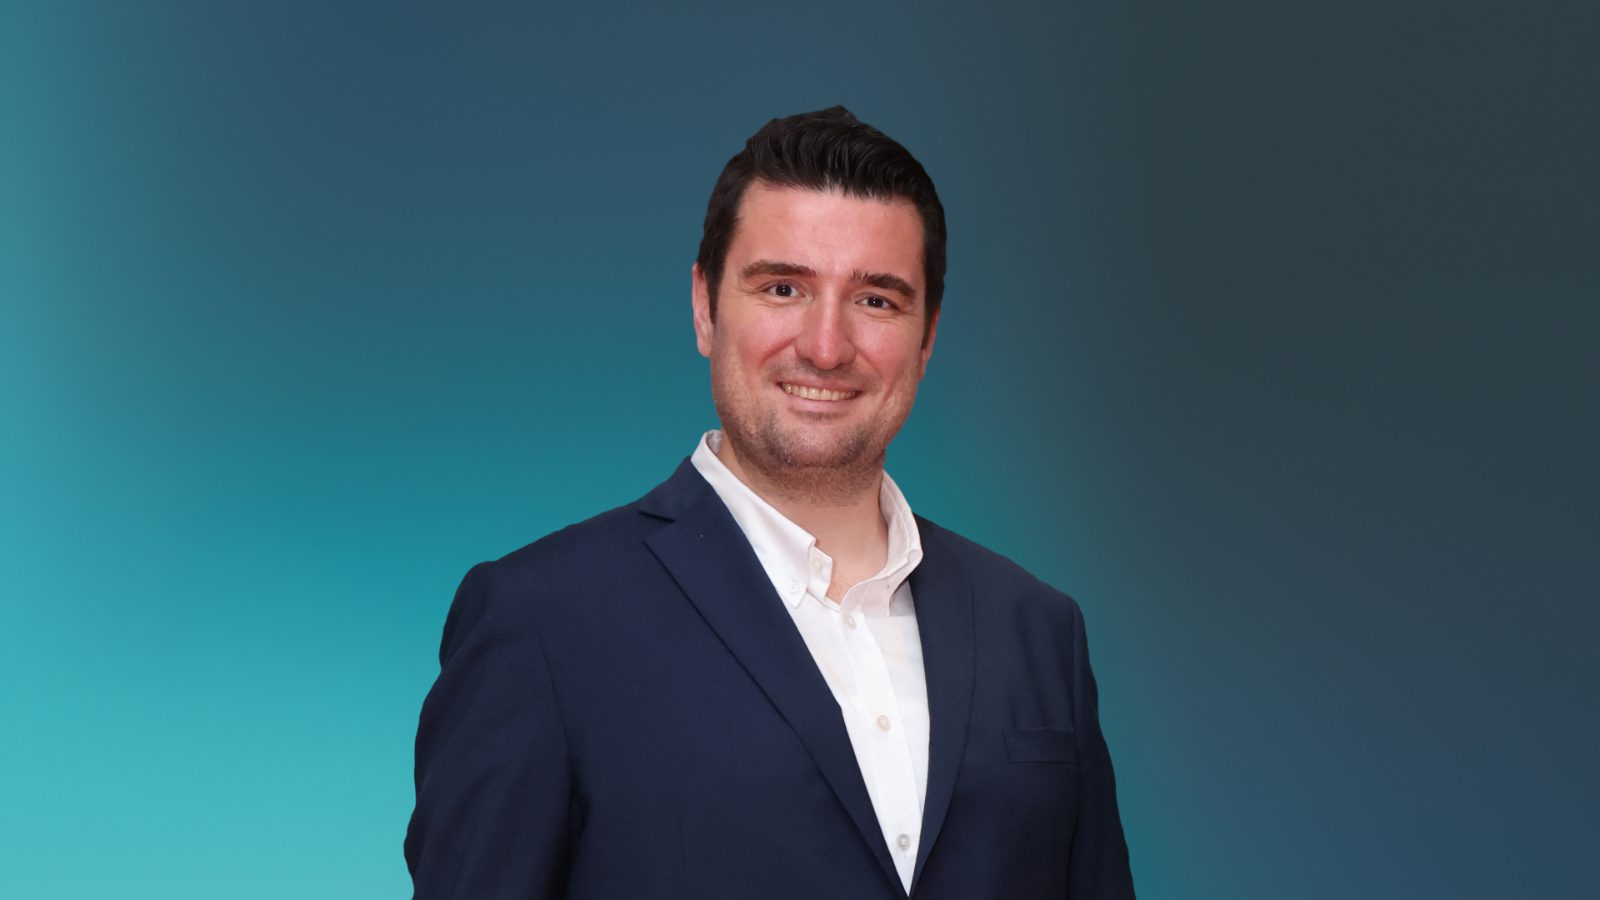
PHP2Shell güvenlik açıkları dünya genelinde milyonlarca internet sitesini risk altına sokarken, şirketlerin ilk refleksi güncellemeyi yükleyip konuyu kapatmak oluyor. Yapay zeka merkezli kalite mühendisliği şirketi Virgosol’ün Kurucu Ortağı ve Co-CEO’su Miraç Emektar ise bu yaklaşımın eksik kaldığı görüşünde. Emektar’a göre güncelleme ilk ve en önemli adım; ancak arkasından sistematik test ve kalite süreçleri gelmediğinde yeni hataların önü açılabiliyor.
9,2 puanlık kritik açık
PHP’de tespit edilen iki açık, 10 üzerinden 9,2 kritiklik puanıyla küresel siber güvenlik gündeminin üst sıralarına yerleşti. Açıklar, etkilenen sistemlerde yetkisiz kod çalıştırılmasına ve hassas verilere erişilmesine imkan tanıyabiliyor. PHP geliştiricileri güvenlik güncellemelerini yayımladı; uzmanlar ise özellikle internete açık sistemlerin vakit kaybetmeden kontrol edilmesi çağrısında bulunuyor.
“Sistemin yeniden açılması risklerin bittiği anlamına gelmiyor”
Emektar, finans, e-ticaret ve dijital hizmet platformlarında kısa bir kesintinin bile işlem kaybı, operasyonel aksama ve müşteri güveninde zedelenme anlamına gelebileceğini hatırlattı. Bu nedenle güncellemenin hızla uygulanmasını öncelik olarak görüyor, ancak bir uyarı ekliyor:
Miraç Emektar: “Bir güvenlik açığını kapatırken uygulamanın başka noktalarında yeni hatalara zemin hazırlayabilirsiniz. Güncellemenin doğru yapıldığının, kritik işlevlerin sorunsuz çalıştığının ve sistemlerde olası saldırı izlerinin bulunmadığının da doğrulanması gerekiyor. Bir sistemin yeniden erişime açılması, bütün risklerin ortadan kalktığı anlamına gelmiyor.”
Üç aşamalı müdahale planı
Emektar, PHP2Shell’e karşı yapılması gerekenleri müdahale öncesi, sırası ve sonrası olarak üç aşamada topladı.
Müdahale öncesi: Riskli sistemleri belirlemek
- Envanter: Kurumsal web sitelerinin yanı sıra ödeme altyapıları, müşteri portalları, sunucular, üçüncü taraf yazılımlar ve uygulama bileşenleri de taranmalı. Öncelik, internete açık ve hassas veri işleyen sistemlerde olmalı.
- Sürüm kontrolü: PHP’nin yayımladığı 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 güvenli sürümleri ya da kullanılan dağıtımın doğrulanmış yamaları referans alınmalı. Destek dışı sürümler için geçiş planı çıkarılmalı.
- Geri dönüş planı: Güncelleme öncesinde güvenilir yedek alınmalı; ödeme, sipariş, kullanıcı girişi ve veri aktarımı gibi kritik işlemler için test senaryoları hazırlanmalı.
Müdahale sırası: Güvenliği ve iş sürekliliğini birlikte yönetmek
- Gecikmeden güncelleme: Etkilenen sistemler güvenli sürümlere yükseltilmeli. Bu hemen mümkün değilse, internete açık sistemlere erişim sınırlandırılmalı ya da geçici izolasyon değerlendirilmeli.
- Eş zamanlı test: Kullanıcı girişleri, ödeme işlemleri ve veri tabanı bağlantıları gibi temel işlevlerin güncellemeden etkilenip etkilenmediği kontrol edilmeli.
- Kayıt takibi: Sunucu ve uygulama kayıtlarında olağan dışı işlem, beklenmeyen dosya değişikliği ve yetkisiz erişim belirtisi aranmalı. İhlal şüphesinde sistemler izole edilip olay müdahale süreci başlatılmalı.
Müdahale sonrası: Güvenliği doğrulamak
- Doğrulama: Çalışan PHP sürümleri ve uygulanan yamalar kontrol edilmeli, güvenlik taramalarıyla etkilenen bileşenlerin korunduğu teyit edilmeli.
- Regresyon ve performans testleri: Güncellemenin mevcut işlevlerde yeni hata yaratmadığı, yüksek işlem hacimli platformlarda ise sistemin yoğun trafik altında beklenen performansı gösterdiği doğrulanmalı.
- Geçmişe dönük inceleme: Açığın kapatılması, daha önce yaşanmış olası bir ihlalin etkilerini silmiyor. Şüpheli dosyalar, hesaplar, erişim kayıtları ve veri hareketleri incelenmeli.
Yapay zeka çağında kalite süreçleri
Emektar, güvenlik açıklarının yalnızca teknik bir mesele olmadığını, kurumların kalite yaklaşımıyla da ilgili olduğunu vurguladı. Ekiplerin yetkinliklerine duyduğu güvenin zaman zaman test ve kalite süreçlerini ikinci plana itebildiğini belirten Emektar, süreçlerin kişisel deneyime değil ölçülebilir standartlara dayanması gerektiğini söyledi:
Miraç Emektar: “Özgüven, sistematik çalışmanın alternatifi olmamalı. Kurumlar, süreçlerini kişilerin deneyimlerine veya inisiyatiflerine değil, ölçülebilir ve sürdürülebilir kalite standartlarına dayandırmalı.”
Emektar’a göre yapay zekanın kod geliştirmeyi hızlandırdığı bugünkü ortamda, sürekli değişen yazılımların kalitesini yalnızca geleneksel yöntemlerle güvence altına almak giderek zorlaşıyor. Bu nedenle yapay zeka ajanlarıyla desteklenen, sürekli çalışan ve uçtan uca yönetilen kalite süreçlerini artık bir seçenek değil, temel bir gereklilik olarak tanımlıyor.
Virgosol hakkında
2019’da kurulan Virgosol, dijital ürünlerin kalitesini ve güvenilirliğini uçtan uca güvence altına almaya odaklanan, yapay zeka merkezli bir kalite mühendisliği şirketi. Şirketin amiral gemisi RabbitQA, talep analizinden test senaryolarının oluşturulmasına, otomatik testlerden performans izlemeye kadar ürün geliştirme döngüsünü tek platformda yöneten çok ajanlı bir yapay zeka platformu. Ürün ailesinde ayrıca Loadmance, AutoRunner, DDoSphere, Roboclick ve MobileHub bulunuyor.
Bankacılık, sigorta, fintek, e-ticaret, havacılık ve telekomünikasyon başta olmak üzere 100’ü aşkın kurumsal müşteriyle çalışan Virgosol, İstanbul’daki genel merkezi, Berlin ofisi ve dört Ar-Ge merkeziyle faaliyet gösteriyor. Şirket, dört yıl üst üste Deloitte Technology Fast 50 Türkiye listesine girdi.